🧪 Defensa proactiva detuvo un script de mi sitio
La Defensa proactiva de Imunify360 analiza lo que hacen los scripts PHP de su sitio mientras se ejecutan. Si un script intenta hacer algo típico del malware, lo detiene en ese momento, antes de que cause daño. Así frena ataques nuevos que todavía no aparecen en ninguna base de datos de malware.
🧠 ¿Cómo me afecta?
En nuestros servidores funciona en «Modo eliminar»: el script se detiene apenas se detecta el ataque. Si el script era malicioso, es justo lo que queremos. Pero si era una función legítima de su sitio que se comportó de forma parecida (un falso positivo), puede notar que una página, un formulario u otra función deja de funcionar o muestra un error.
🚪 Cómo entrar a Imunify360
Ingrese a su panel desde el Área de clientes: en su plan, haga clic en «Acceso Panel» y luego en «Ingresar al Panel de Control».
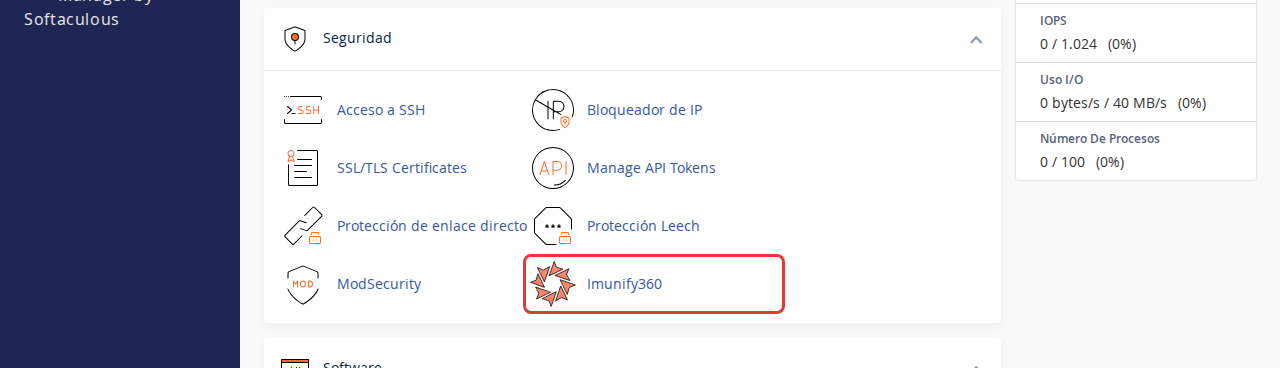
En cPanel: en la sección «Seguridad», haga clic en «Imunify360».
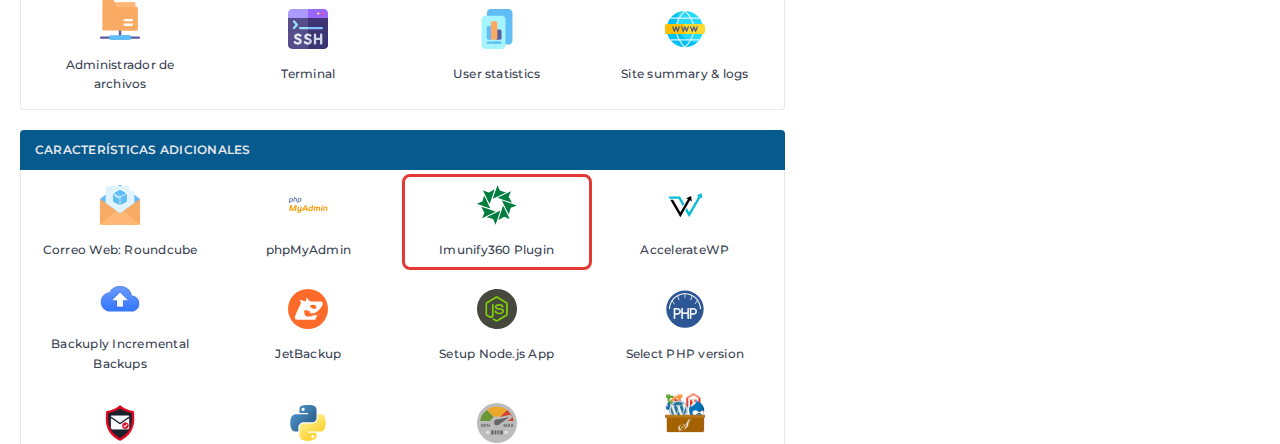
En DirectAdmin: en la sección «Características adicionales», haga clic en «Imunify360 Plugin».
La pantalla de Imunify360 es la misma en los dos paneles.
🔍 Revise los eventos detectados
Haga clic en «Defensa proactiva». Arriba verá el modo activo, que fija nuestro equipo. Más abajo, en «Eventos detectados», está la lista de scripts que se detuvieron, con la fecha y hora, la descripción, la ruta del script, el dominio (Host) y la acción que se tomó.
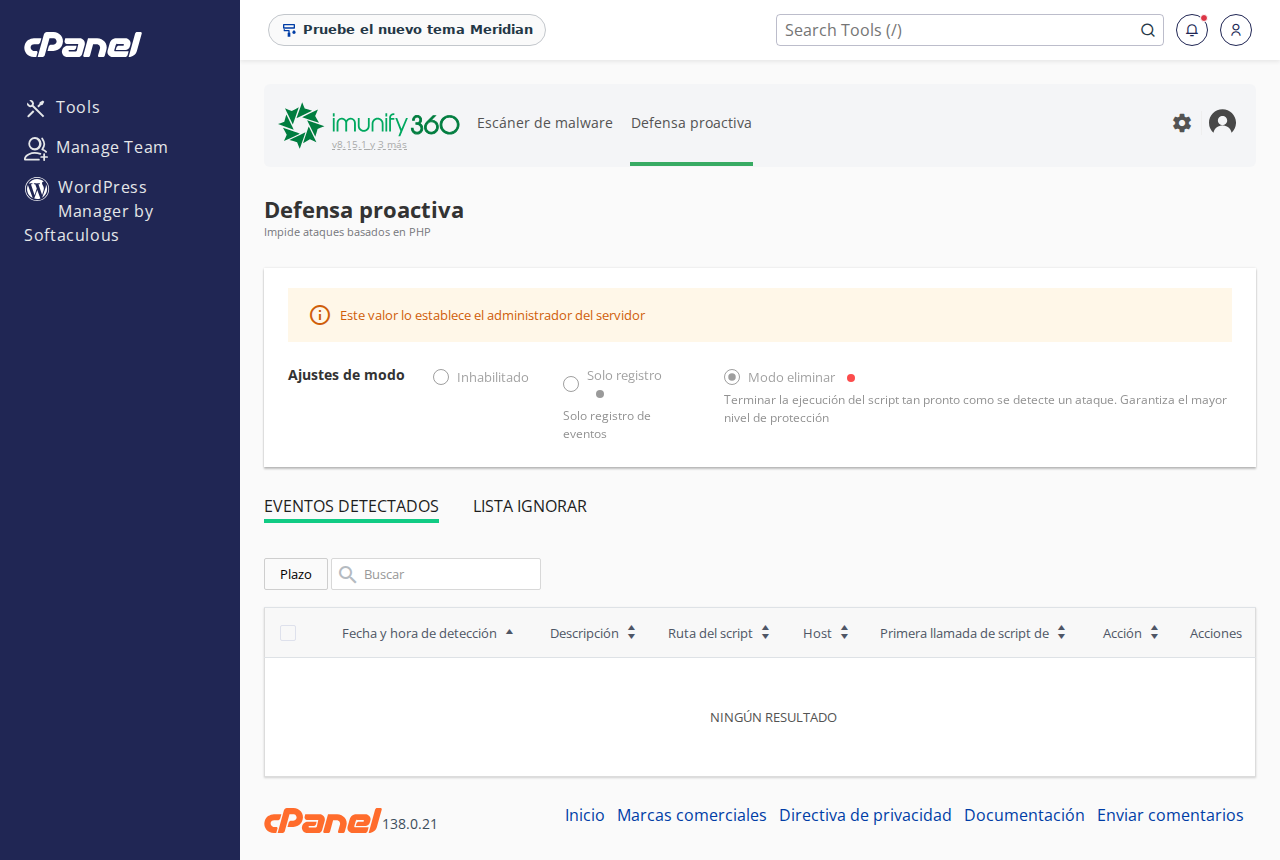
La pestaña «Lista ignorar» muestra los scripts que se excluyeron de la Defensa proactiva.
✅ Qué hacer
- Si no reconoce el script, o está en una carpeta extraña (por ejemplo, dentro de la carpeta de imágenes subidas), probablemente era malicioso. Revise su sitio con las guías Ver el malware detectado por Imunify360 y Limpiar malware de sitio WordPress: checklist.
- Si el script es parte de su sitio (un plugin, su tienda o un formulario) y esa función dejó de andar, escríbanos.
Para revisarlo, abra un ticket de soporte con:
- El dominio afectado.
- La ruta del script y la fecha del evento, tal como aparecen en la lista.
- Qué estaba haciendo cuando dejó de funcionar.
Revisamos el evento y, si fue un falso positivo, lo agregamos a la lista ignorar para que no vuelva a pasar.
🆘 ¿Necesita ayuda?
Si tiene dudas, abra un ticket de soporte o escríbanos a soporte@premiumhosting.cl y le ayudamos con gusto.